十家服务商四家爆雷离场!跨境卖家最大的致命伤曝光!
平台封店、限流,大家天天盯着,规则一改就紧张。但今年真正让卖家栽跟头的,往往不在平台规则那一侧。2026年开年至今,服务商暴雷的密度明显在上升,而且出事的类型越来越分散——代运营、店铺注册、回款代结、货代,几乎覆盖了跨境生意的每一个外包环节。
有卖家在接受采访时说了一句很直接的话:“今年接洽的十家服务商里,已有四家接连爆雷离场。”年初那起墨西哥本土店服务商改密码、卷回款、拿店铺资质办贷款的事件,当时看着像个案;到了下半年再回头看,它更像是一个开头。
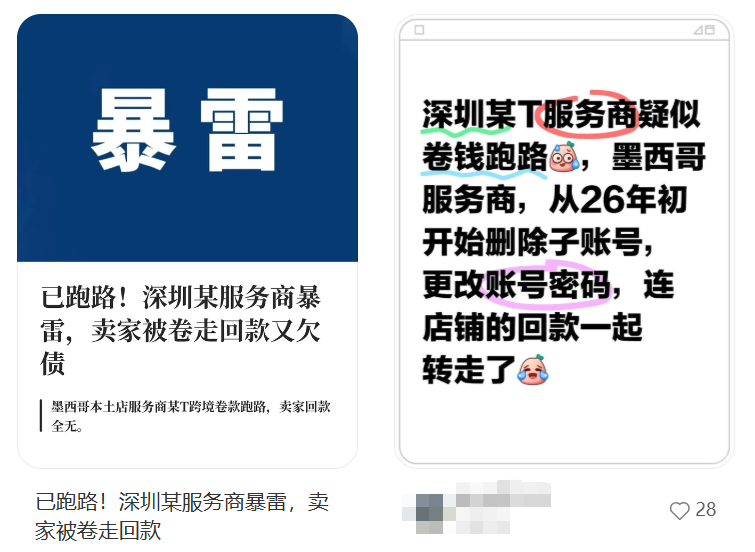
把这些事摊开看,共同点并不复杂:服务商不是攻破了什么系统,而是从一开始就握着一把能开整间店的钥匙。合作时交出去的是主账号密码,回款先进对方的账,资质也在对方手里——出事只是时间问题。
代运营、注册、回款代结,这些事本来就要有人做。问题不在“要不要找服务商”,而在几个被当成惯例的动作——做的人觉得正常,出事的口子恰恰在这里。
常规操作一:直接把店铺账密发给对方。“给个密码方便对接”,听着最省事,代价是改绑、提现、拿资质贷款,对方全都能做;等你要证明“这家店是我的”,得去翻聊天记录和转账凭证。 常规操作二:回款统一先进对方的账户。代收代结在行业里很常见,钱不在自己账上,平时是效率,出事就是敞口,能追回多少要看运气。 常规操作三:把店铺资质、执照、备案交给对方保管。注册、开店、备案都要用这些材料,交出去容易,收回来难;最坏的情况是资质被拿去办了贷款,店登不进去,账上反而多一笔债。
所以解法不是“下次找个靠谱的人”,而是把这三个动作换一种做法——让卖家敢放手,也让服务商能自证清白。
安全感来自机制,不来自承诺。紫鸟把这件事做成了三条规则:卖家不用交密码也能授权,服务商不用接密码也能干活。
(1)账号授权:不给密码,才是真正的信任
紫鸟方案:卖家无需提供店铺账密,通过紫鸟把店铺授权给服务商;服务商在自己账号里免密启动、打开即用,但看不到密码;卖家可设共享时限,到期自动回收,对方再授权给谁也留在日志里。
对卖家来说,密码始终在自己手里,改密、换绑这类动作回不到个人手上;对服务商来说,全程不接触密码,账密出的问题与它无关,合作更清白。
(2)敏感页面屏蔽:碰不到钱,才是最好的保护
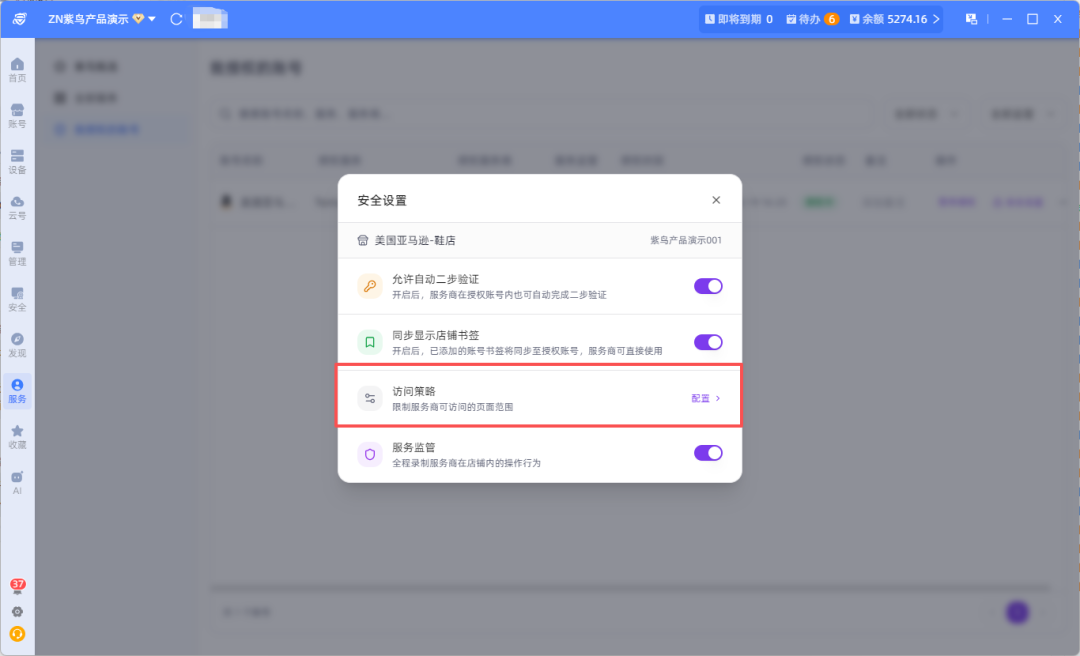
紫鸟方案:存款方式、收款账户、账户信息、税务资料、添加子账号这些页面按岗位屏蔽,代运营账号进不去;提现、删除链接、清空库存、取消订单这些按钮可以直接禁用。服务商只能做上架、广告这类业务操作,确需操作时走临时授权,15分钟到1小时到期自动收回。
对卖家来说,钱的页面有了硬隔离,想动也进不去;对服务商来说,权限范围内根本碰不到资金和资质,店铺后来出现别的纠纷,也与它无关。权责清楚,合作才长久。
(3)操作留痕:步步可查,才是最清楚的权责
紫鸟方案:登录、改价、改图、广告投放、文件上传下载全程留痕,Listing被改自动截图留底;AI风险检测能查到凌晨登录、异地登录、访问存款方式页的成员和时间;确认异常可一键冻结该成员的店铺访问、移除授权。
对卖家来说,谁动了、什么时候动的、动了什么,一查便知,有争议不靠扯皮;对服务商来说,日志就是现成的免责证据,不用等被质疑才解释。合作结束还能按“先导清单、再交接、再禁用删除”的顺序收尾。
这些事发生在别人身上时像新闻,落到自己头上就是现金流直接断掉。暴雷已经不再是个案——代运营、店铺注册、回款代结、货代,哪一环出问题,最后都落在同一个地方:你的店和你的钱。
真出事之后,能做的其实很少:报警、起诉、等结果,主动权基本不在自己手里。所以真正值得花力气的,是合作开始前就把边界画好——登录凭据不落在个人手里,资金相关页面碰不到,对外授权带期限,出现异常能一键切断访问。这四件事做到位,店才算是自己在管。