大厂7分钟被盗百万文件:旧权限正成致命后门!
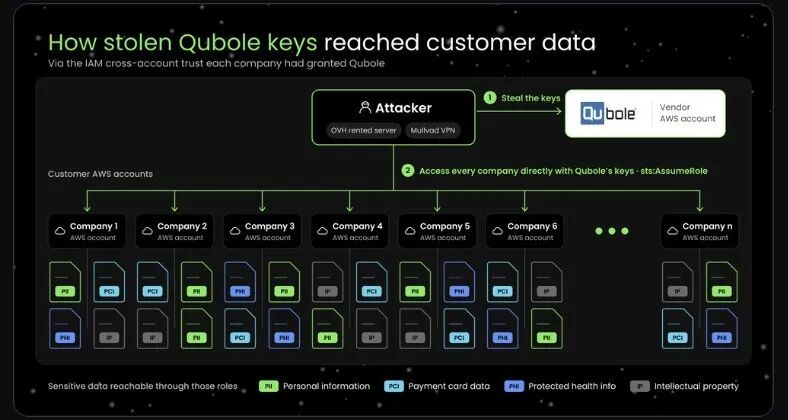
2026年11月,一家云安全公司披露了一场大规模云入侵:黑客偷到第三方数据分析平台Qubole的IAM凭据,再借几十家企业与Qubole之间“早就不用了、但一直没关”的跨账户信任关系,进了这些公司的云环境。进去7分钟,拿走100个密码和加密密钥,下载了AWS S3里数百万份敏感文件。
更麻烦的是,从云平台角度看,这些请求完全合法:凭据是Qubole的,外部ID也是对的,看起来就是“Qubole本人在正常访问”。所以它不算被攻破,而是被“合法进入”。
关系很直接:跨境店铺后台的钥匙,比云上只多不少。ERP、代运营、物流服务商、收款工具、AI工具,还有离职员工的子账号,每一家合作时都开过一次权限。
平时看不出问题,因为进来的都是“自己人”。真出事时,攻击者不用攻破主账号,只要找到一条还开着的旧授权,就能走进去——在系统眼里,它仍然是那个被信任的合作方。更难受的是,店铺后台没有云厂商那样的安全团队,多数卖家连“现在谁还有权限”都说不清。不是不想管,是没人记账:谁拿过钥匙、能开哪几扇门、人走了钥匙在哪。
一、谁能进:给的是使用权,不是账号
登录保护:新终端登录、异地登录、二步验证三重身份确认;多终端登录触发改密提醒,长时间未操作自动强制退出并关闭全部店铺;
店铺使用管控:可设共用人数上限,限定店铺可启动的日期与时段,超出范围自动拦截;屏幕水印可按成员与场景生效,防内部截图外传;
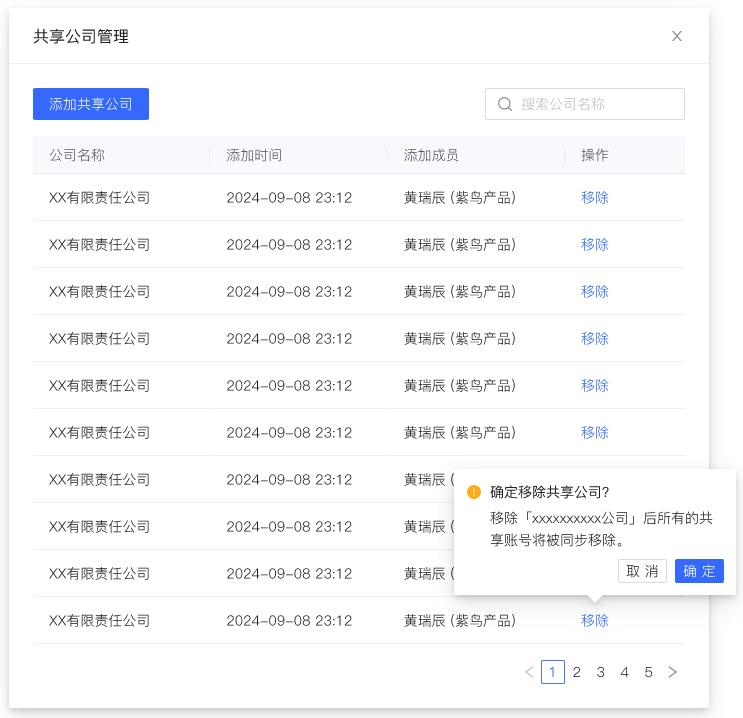
服务商协作:共享的是店铺使用权而不是密码,服务商在自有后台免密启动,可配访问策略、查共享日志、设共享时限,到期自动回收,对方再授权给谁也留在日志里。
二、进来能做什么:页面和按钮先锁死
页面级屏蔽:存款方式、收款账户、账户信息这类页面按岗位授权,普通运营账号进不去,改动要管理员审批;
按钮级封锁:删除链接、清空库存、提现、取消订单这些按钮可以直接禁用,广告“存档”这类不可逆入口改成“申请权限”,上传、下载、打印也能按岗位关掉;
限时开口:确实要操作时走临时授权,15分钟、30分钟、1小时到期自动收回,拦截记录在看板上可视化,谁申请过、批给谁一目了然;
全程留痕:改价、折扣、优惠券、文件传输、店铺内输入都有记录,价格幅度、折扣比例超阈值即时预警并拦截,上传下载文件自动备份,事后审计有据。
三、被用了才发现:先看见,再断掉
Qubole 最致命的问题,不是被入侵本身,而是那条授权被反复使用了长达一个多月,却始终没人发现:
紫鸟AI风险检测:一键生成风险评估报告,能查到凌晨登录、异地登录、访问存款方式页与密码设置页的成员和时间,多店多成员做一次整体体检。
一键止损:确认异常后可以一键冻结该成员的店铺访问、移除授权,先把门关上,再慢慢查原因。
回到Qubole这起云入侵,核心不在“该不该开权限”。给第三方分析平台开通跨账户信任关系,是正常的业务合作;问题出在开通之后,没人再回头看一眼这条授权还在不在、还需不需要。
授权从来不是一次性动作,而是持续的管理:定期清点谁还有权限,把权限收窄到刚好够用,让每一次操作都留得下痕迹。 这三件事做到,门开着也不怕;做不到,门锁着也可能早被人配了钥匙。