亚马逊账号被盗事件频发!卖家一定要避开这些隐患!
你最近改过 亚马逊收款账号 吗?
如果有,你是否注意到一个变化:
以前:当卖家修改收款账号时,系统通常会要求填写原收款账号信息作为验证步骤之一;
而现在:部分账号已经可以直接填写新的收款账号进行修改,无需再手动输入旧收款账号信息。
一步省略,听起来省事了。
但近期盗号事件频发,
这个“便捷通道”会不会成为别人的“快捷通道”?
收款账号的安全管理,已经到了不得不重新审视的时候。
高危场景一
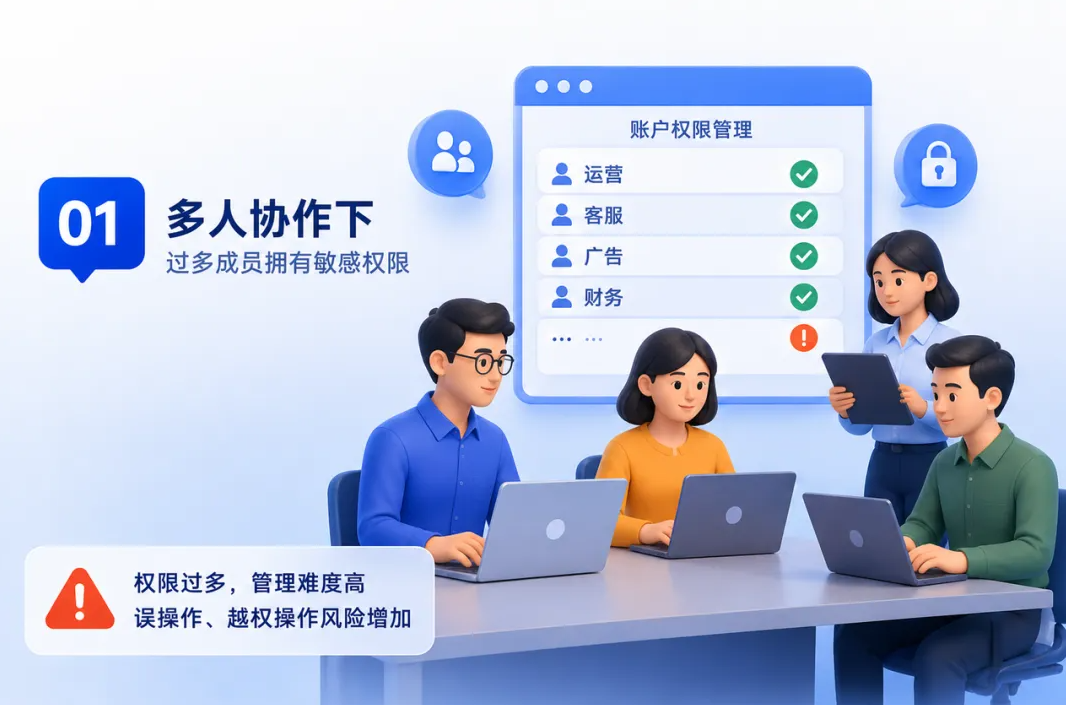
多人协作下,过多成员拥有敏感权限
在实际运营过程中,不少团队并没有对后台权限进行严格划分。结果往往是:本不需要接触收款信息的人,也能够查看收款信息;本不需要修改账户设置的人,也拥有修改权限。
高危场景二
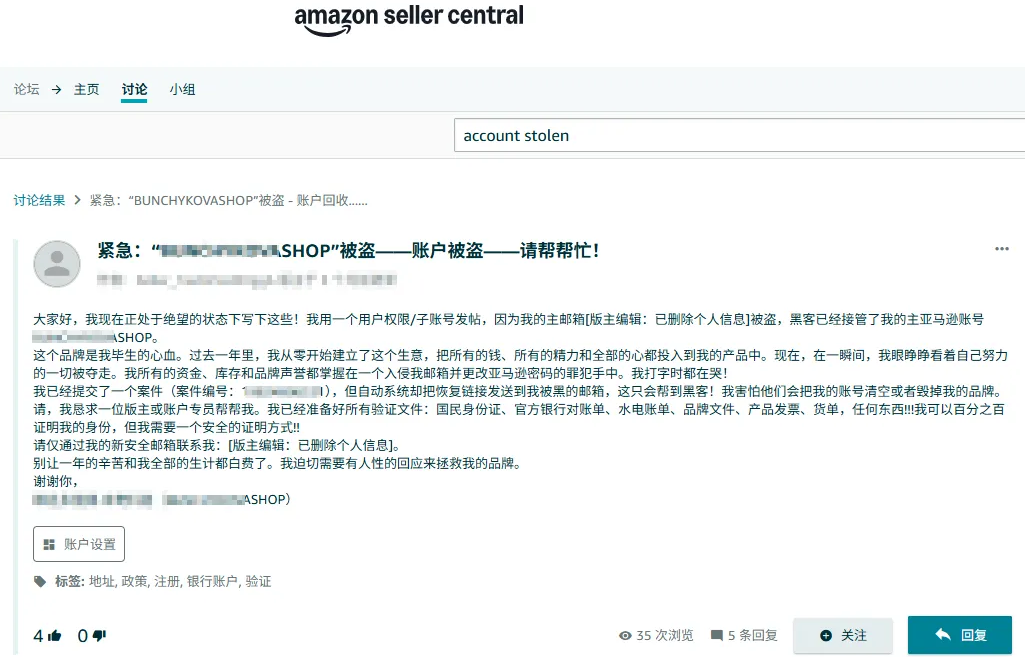
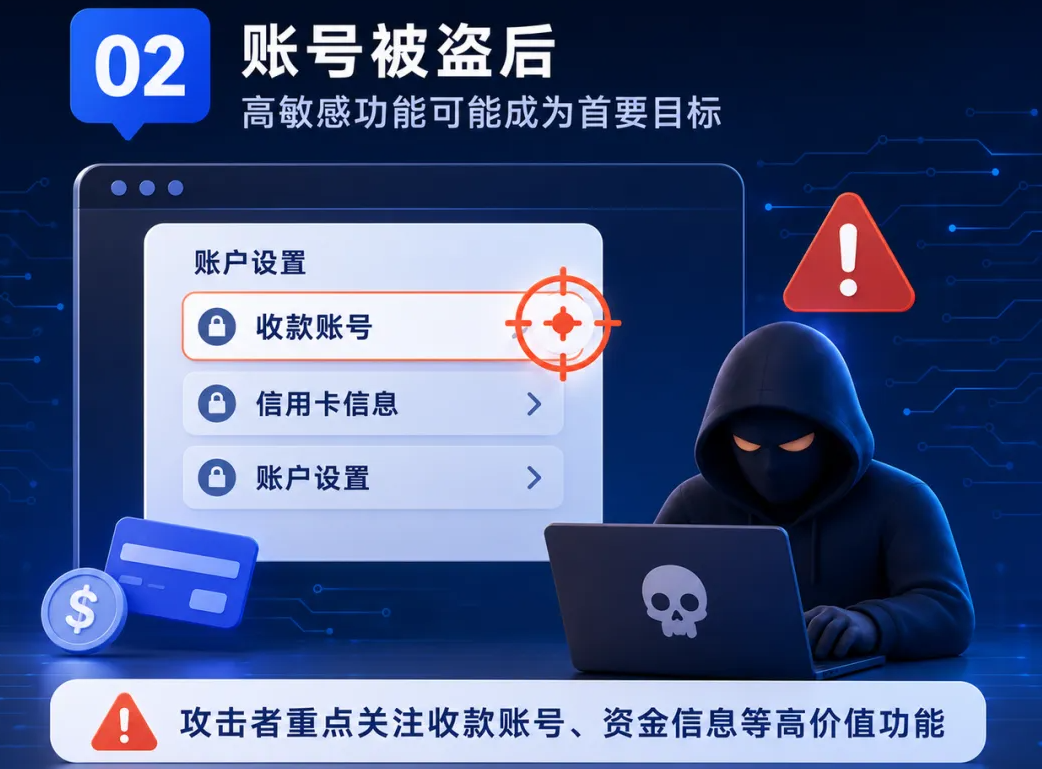
账号被盗后,高敏感功能可能成为首要目标
对于攻击者而言:真正有价值的是收款账号、信用卡信息、账户设置等高敏感功能页面。如果账号登录权限失守,而后台又缺乏进一步的访问控制,攻击者获得的就不仅是查看权限,而是执行关键操作的能力。
高危场景三
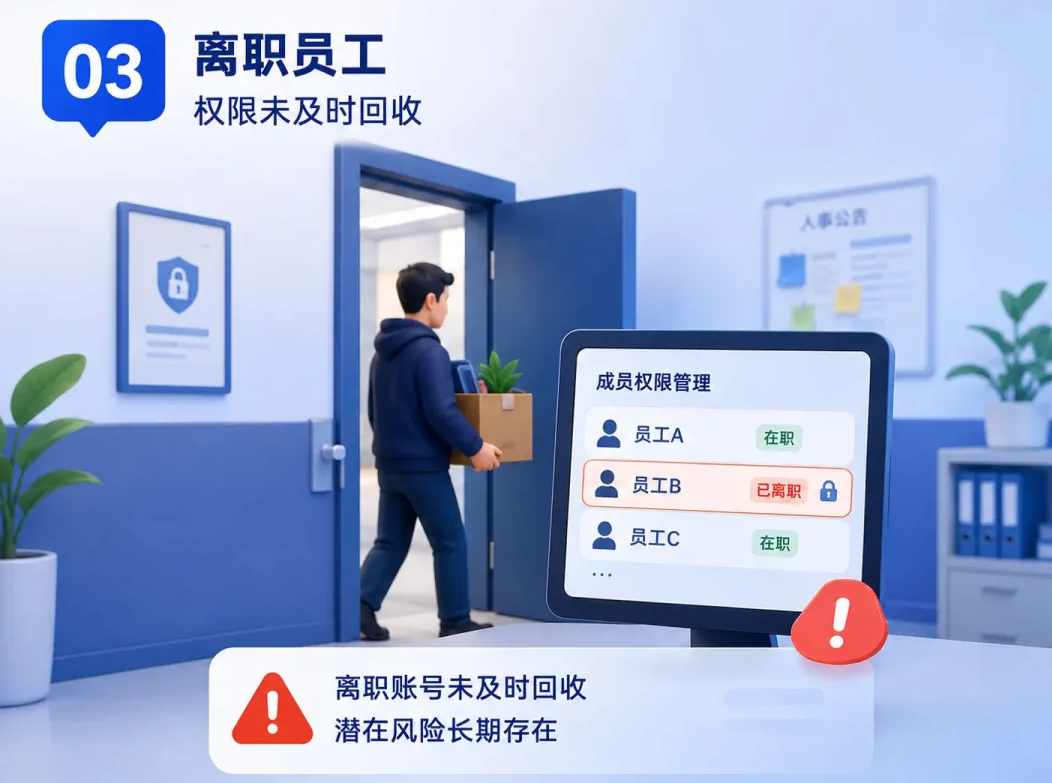
被离职员工权限未及时回收
相比外部风险,很多企业更容易忽略内部管理带来的隐患。员工离职后,如果店铺权限没有及时回收,相关账号仍然可能保留访问能力。更重要的是,这类问题往往不会立即暴露。
流程变得更简单,并不意味着企业只能被动承担风险。
对于团队化运营的跨境企业来说,更重要的是建立覆盖登录、访问、操作全过程的安全管理机制。
针对账号安全管理需求,紫鸟浏览器提供了多层安全防护能力,帮助企业将关键权限牢牢掌握在自己手中。
01登录保护:把异常访问拦截在第一道门外
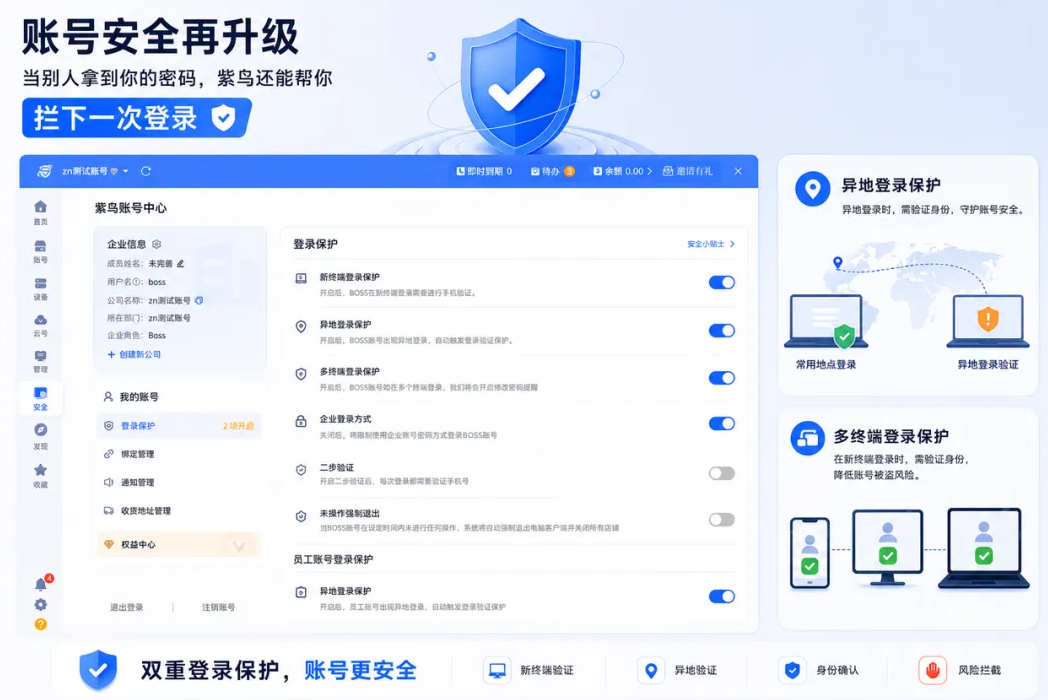
通过紫鸟登录保护功能
企业可根据实际需求开启登录保护机制。当出现新设备登录、异地登录等异常情况时,系统可要求进行手机号验证等身份确认操作。
即使账号密码泄露,攻击者也难以直接进入账号环境,从而降低异常访问带来的潜在风险。
同时,企业还可对成员账号进行统一管理。当员工离职、岗位调整或不再参与相关业务时,可及时停用成员账号并回收对应权限,避免因账号遗留而带来的安全隐患。
02访问策略:让高敏感页面只对授权人员开放
通过紫鸟访问策略功能
企业可以针对不同成员设置不同访问权限。例如:
财务人员可访问收款相关页面;
运营人员仅保留店铺运营权限;
客服人员仅可处理订单与消息;
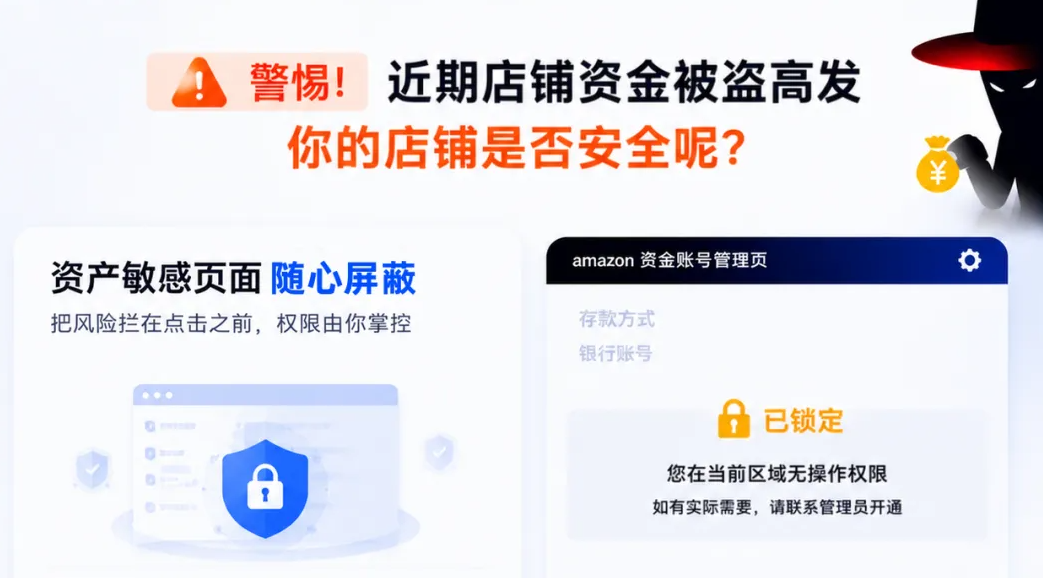
即使成员进入店铺后台,也无法访问未授权页面。从源头隔离高敏感功能,减少误操作、越权操作以及内部管理风险。
如果希望更快速地完成权限管控配置,
紫鸟安全管家还提供了预置访问策略模板。
针对收款账号管理等高风险场景,无需逐项设置权限规则,一键启用即可限制非授权成员查看或操作收款账号相关功能,帮助企业更高效地落实关键权限管理。
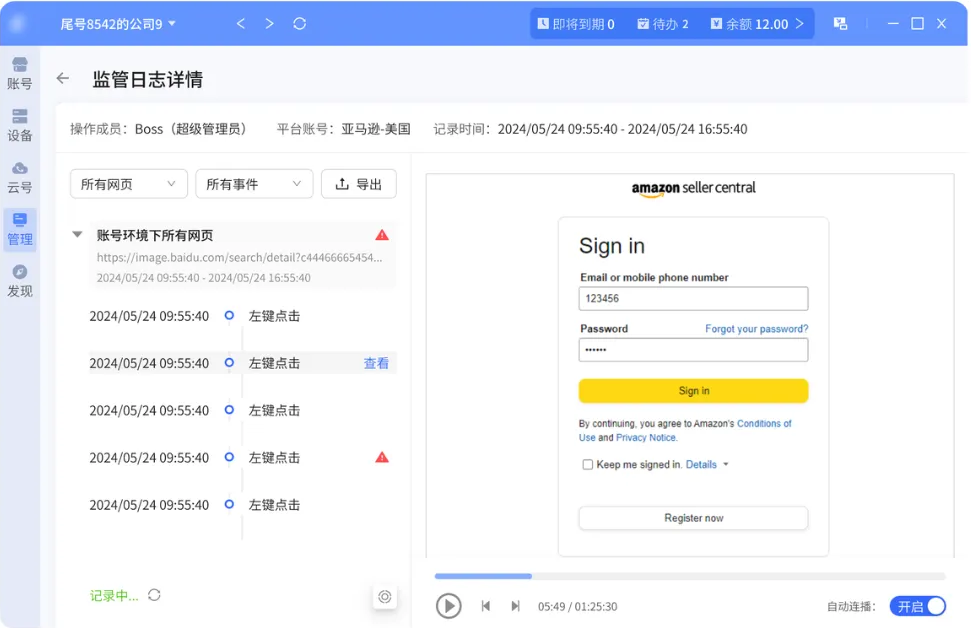
03操作留痕:关键行为全程可追溯
通过紫鸟操作日志功能
企业可以记录成员的重要操作行为,包括:
谁进行了操作;
什么时间进行了操作;
访问了哪些页面;
执行了哪些关键动作;
当出现异常情况时,管理者能够快速定位问题来源,缩短排查时间。对于涉及资金安全的关键操作,也能够保留完整记录,为企业内部管理提供更可靠的审计依据。
亚马逊收款账号修改流程的调整,本质上是平台不断优化卖家体验的一部分。
但对于企业来说,这也释放出了一个值得关注的信号:
未来账号安全管理的重点
将不再只是验证信息本身,而是围绕权限、访问和操作建立更加完善的管理机制。
当涉及资金安全的关键操作变得更加便捷时
谁能够登录、谁能够访问、谁能够修改,往往比操作本身更加重要。
通过登录保护、访问策略、操作留痕等安全能力,企业不仅能够提升团队协作效率,也能够将高敏感操作始终控制在可管理、可追溯、可审计的范围内,为店铺长期稳定运营提供更加可靠的安全保障。