紫鸟 CLI × 安全管家:AI 提效有边界,店铺操作有留痕
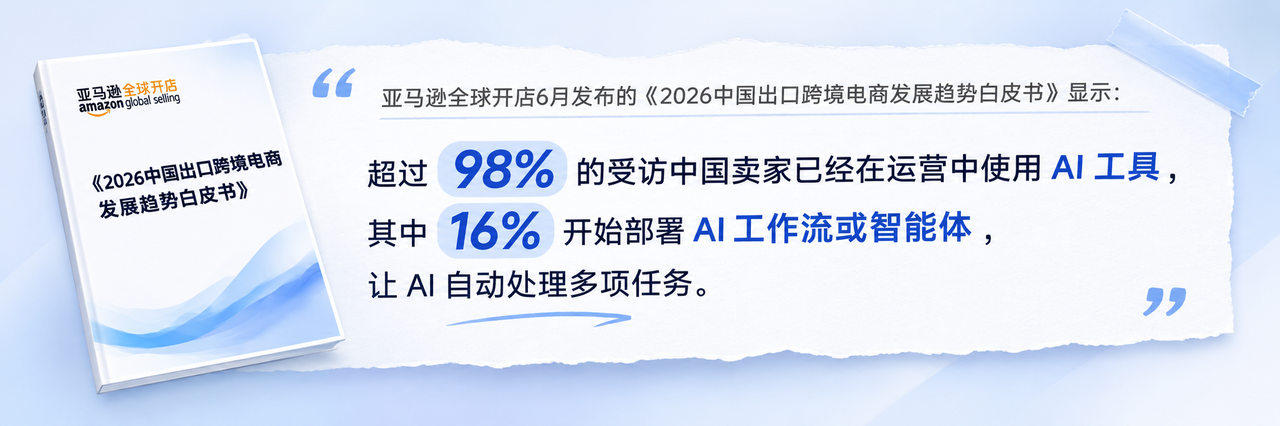
亚马逊全球开店6月发布的《2026中国出口跨境电商发展趋势白皮书》显示,超过98%的受访中国卖家已经在运营中使用AI工具,其中16%开始部署AI工作流或智能体,让AI自动处理多项任务。
AI的应用也在从内容生成、数据整理等辅助工作,逐渐延伸到直接接入店铺后台、获取数据和执行操作。
但有个现实问题:AI 自己登不上店铺后台。紫鸟 CLI 补上了这一步——让 Cursor、Codex 直接在你已登录的店铺里读数据、做操作。
一、紫鸟 CLI:让 AI 直接参与店铺运营
以往,运营人员使用 AI,通常需要先从店铺后台获取数据,再交给 AI 分析,最后根据分析结果手动完成操作。
通过紫鸟 CLI,AI 工具(如Cursor等)就可以调用成员已登录的店铺环境,直接获取页面信息、读取数据并执行指定操作。
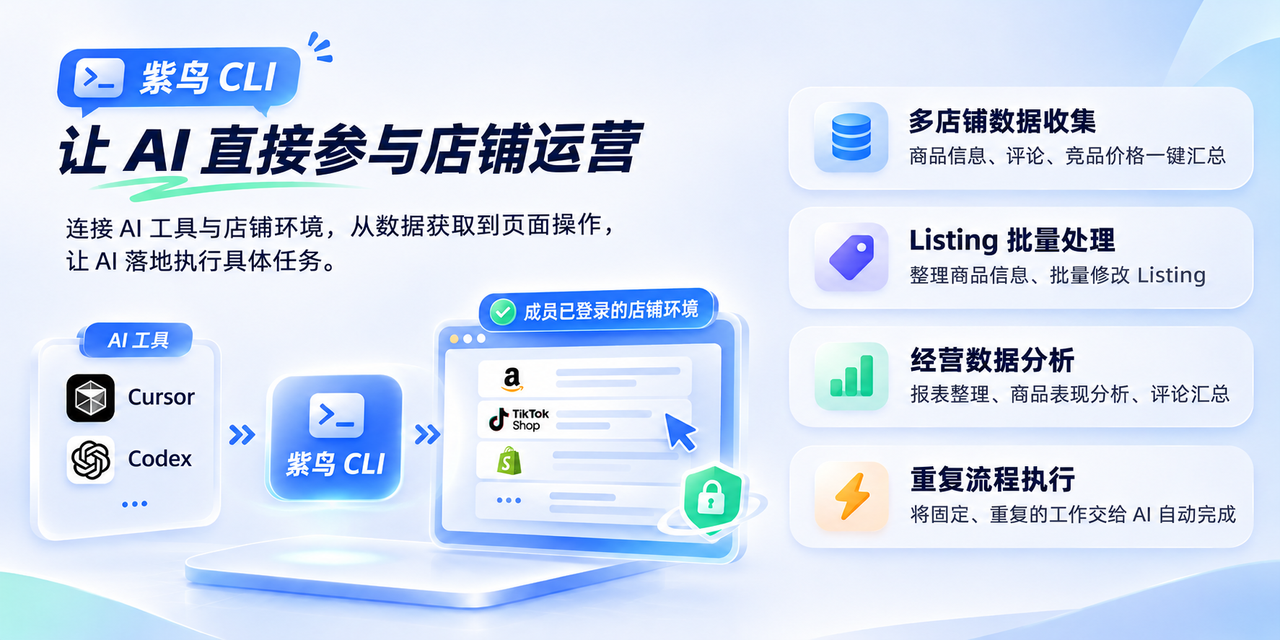
日常运营中的不少重复工作,都可以交给 AI 处理:
多店铺数据收集: 获取不同店铺的商品信息、评论和竞品价格,自动整理汇总。
经营数据分析: 获取各店铺经营数据,完成报表整理、商品表现分析和评论汇总。
重复流程执行: 将流程固定、重复频率较高的工作交给 AI,减少运营人员在不同后台之间反复切换的时间。
从获取数据到执行页面操作,AI 不再只是提供建议,也能参与具体的店铺运营工作。
二、AI 操作店铺,真的可以完全放心吗?
AI 执行任务并不总能完全符合预期。此前就有一起 Shopify 卖家的 AI 操作失误案例:卖家让 AI 修改店铺主题代码,结果首页 Banner 意外消失,等到发现问题时,已经造成了十几个订单的损失。
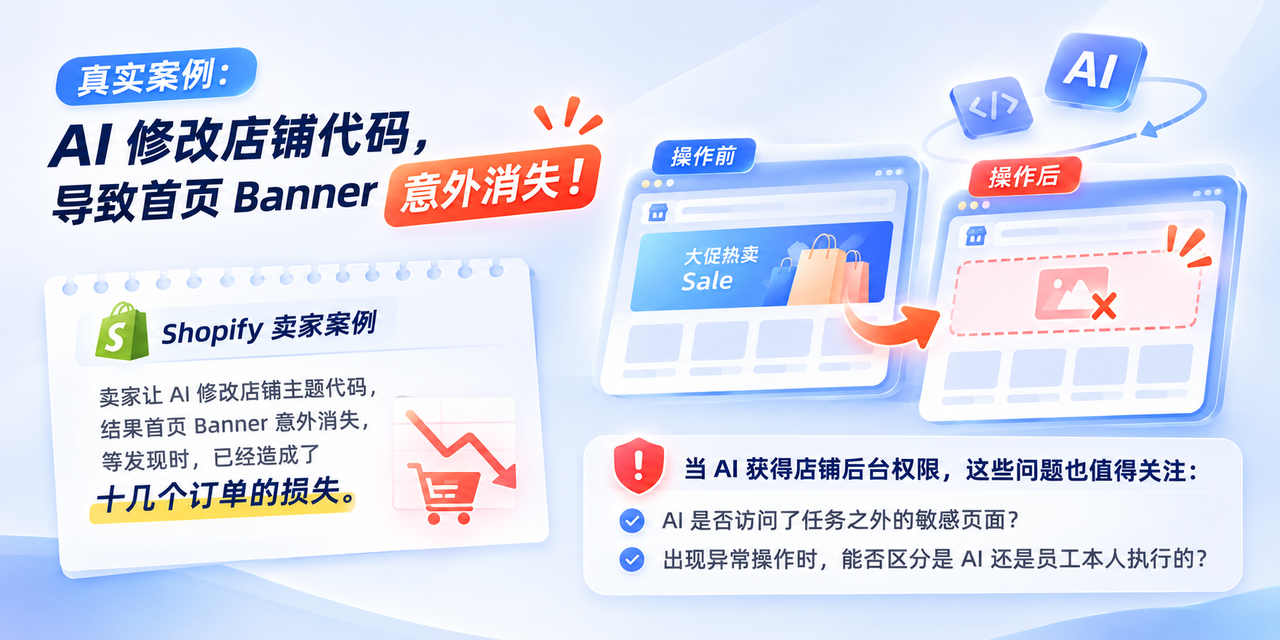
当 AI 获得店铺后台的操作权限,类似的问题就值得关注:AI 是否访问了任务之外的敏感页面?出现异常操作时,能否区分是 AI 还是员工本人执行的?
因此,AI 接入店铺后,除了设置员工权限,也需要对 CLI 的页面访问范围和操作身份进行单独管理。
三、紫鸟CLI+安全管家:AI的访问范围可单独设置
紫鸟 CLI 配合紫鸟安全管家,除了让 AI 接入店铺环境,还支持针对 CLI 单独设置页面访问规则。
无论是快速开启常见敏感页面拦截,还是根据实际业务自定义限制范围,Boss都可以灵活配置。
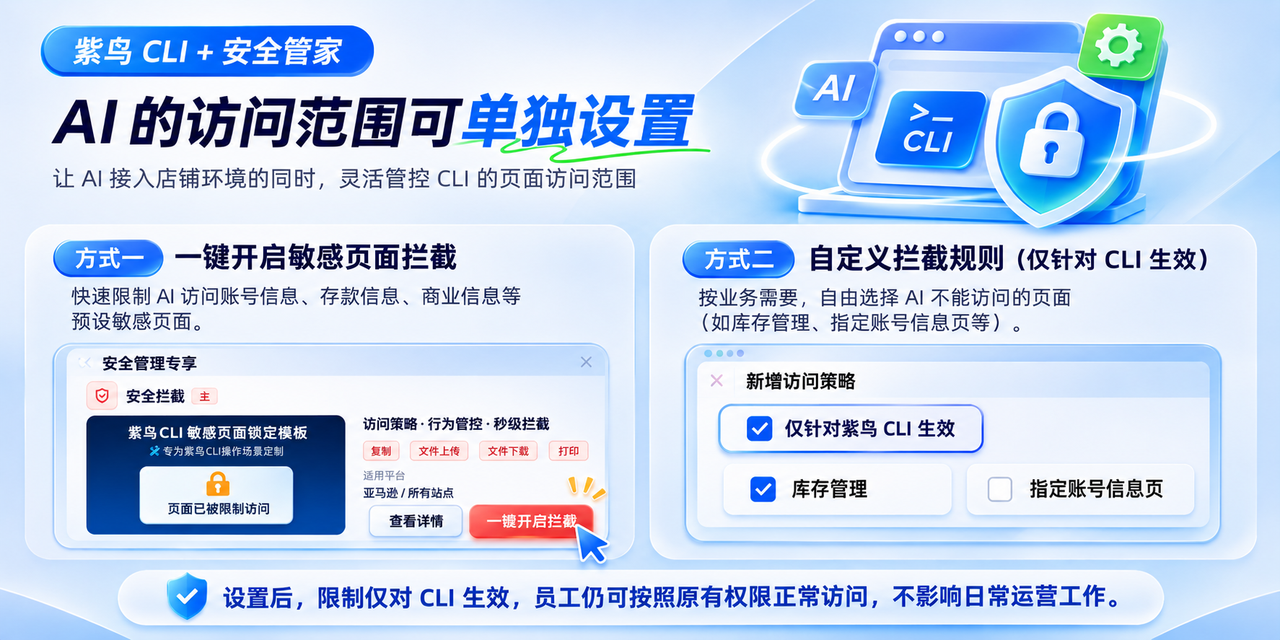
方式一:一键开启敏感页面拦截。
账号信息、存款信息、商业信息等是亚马逊后台中值得重点关注的敏感页面。如果不希望CLI接触这些页面,不需要逐个页面去配置规则。
Boss可前往紫鸟开放平台的成员详情页面,为对应成员的CLI一键开启敏感页面拦截。开启后,系统会自动限制AI访问这些预设页面。
方式二:自定义拦截规则,仅针对CLI生效。
如果企业有更细致的管理需求,可以在紫鸟安全管家的【访问策略】中,选择希望AI不能进入的页面(例如库存管理、指定账号信息页等管理页面),并勾选【仅针对紫鸟CLI生效】。
设置后,限制仅对 CLI 生效,员工仍可按照原有权限正常访问相关页面,不影响日常运营工作。
CLI 身份有单独标识,操作来源更清晰
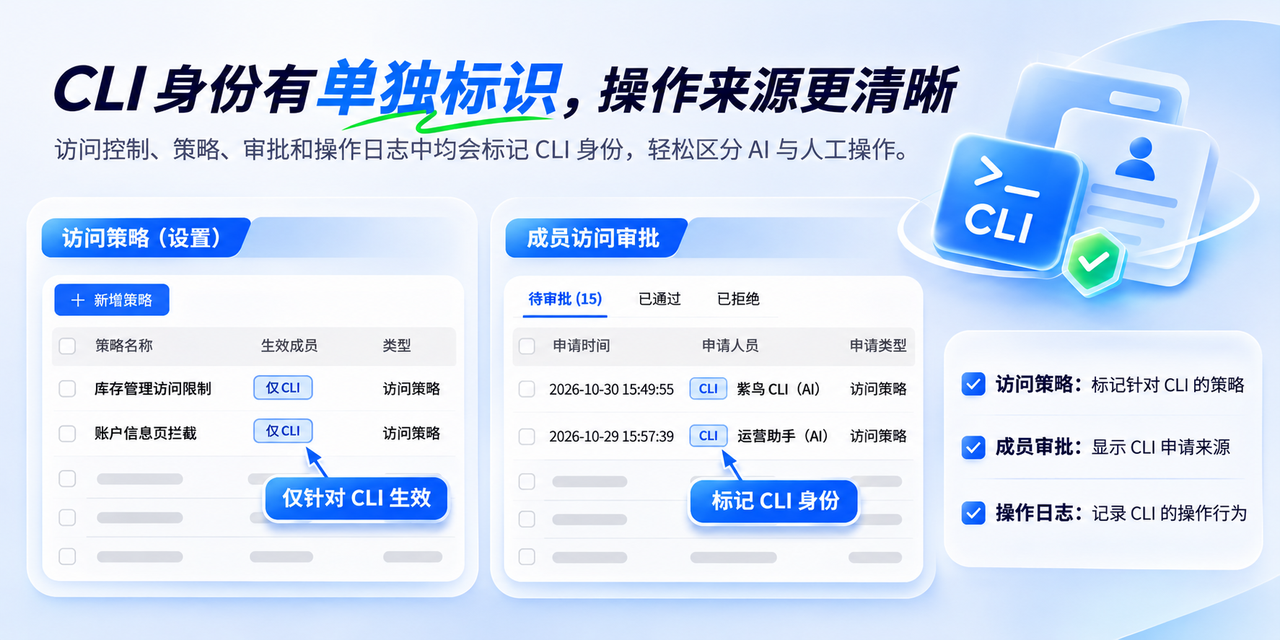
除了访问控制,相关策略、审批和操作日志中都会标记CLI身份。管理员能看出一条申请或一次操作来自AI还是来自人工,事后查询时不用再去猜测操作来源。
四、AI 提效,也要让店铺操作有边界
AI 工具正在进入更多跨境电商运营场景。从整理商品数据到执行后台操作,AI 能够承担的工作越来越多,企业对店铺权限管理也需要更加细致。
紫鸟 CLI 让 Cursor、Codex 等 AI 工具能够接入成员已登录的店铺环境;紫鸟安全管家则支持针对 CLI 单独配置访问策略,并通过身份标识区分 AI 与人工操作。
如果团队已经开始使用紫鸟 CLI,可以根据实际业务需求配置相关权限:
开启敏感页面拦截: 前往紫鸟开放平台成员详情页面,开启 CLI 敏感页面拦截。
设置自定义规则: 前往紫鸟安全管家【访问策略】,配置仅针对紫鸟 CLI 生效的页面拦截规则。
在提高运营效率的同时,也让 AI 的页面访问范围和操作来源更加清晰。