黑五网一临近,别让账号权限成为旺季最大漏洞!
黑五网一就在眼前。促销、备货、广告预算都在推进,但越接近订单高峰,越要检查店铺后台:哪些人还能登录,登录后又能做什么?
旺季安全不只是“别让别人进来”,更是管住改价、删链接、换绑定信息、修改收款账户等高危操作。下面两起真实事件,分别暴露了内部权限和外部钓鱼的风险。
内部权限未回收:一名亚马逊运营离职后仍能进入前公司后台,设置2折优惠券并叠加平台折扣,造成“零元购”订单,直接损失36.8万。人走了,子账号、共享账号和登录会话没有同步回收,后果就是对方仍然能像在职时一样登录后台、修改设置、创建促销,而公司这边没有任何拦截和提醒,直到损失已经发生才发现。
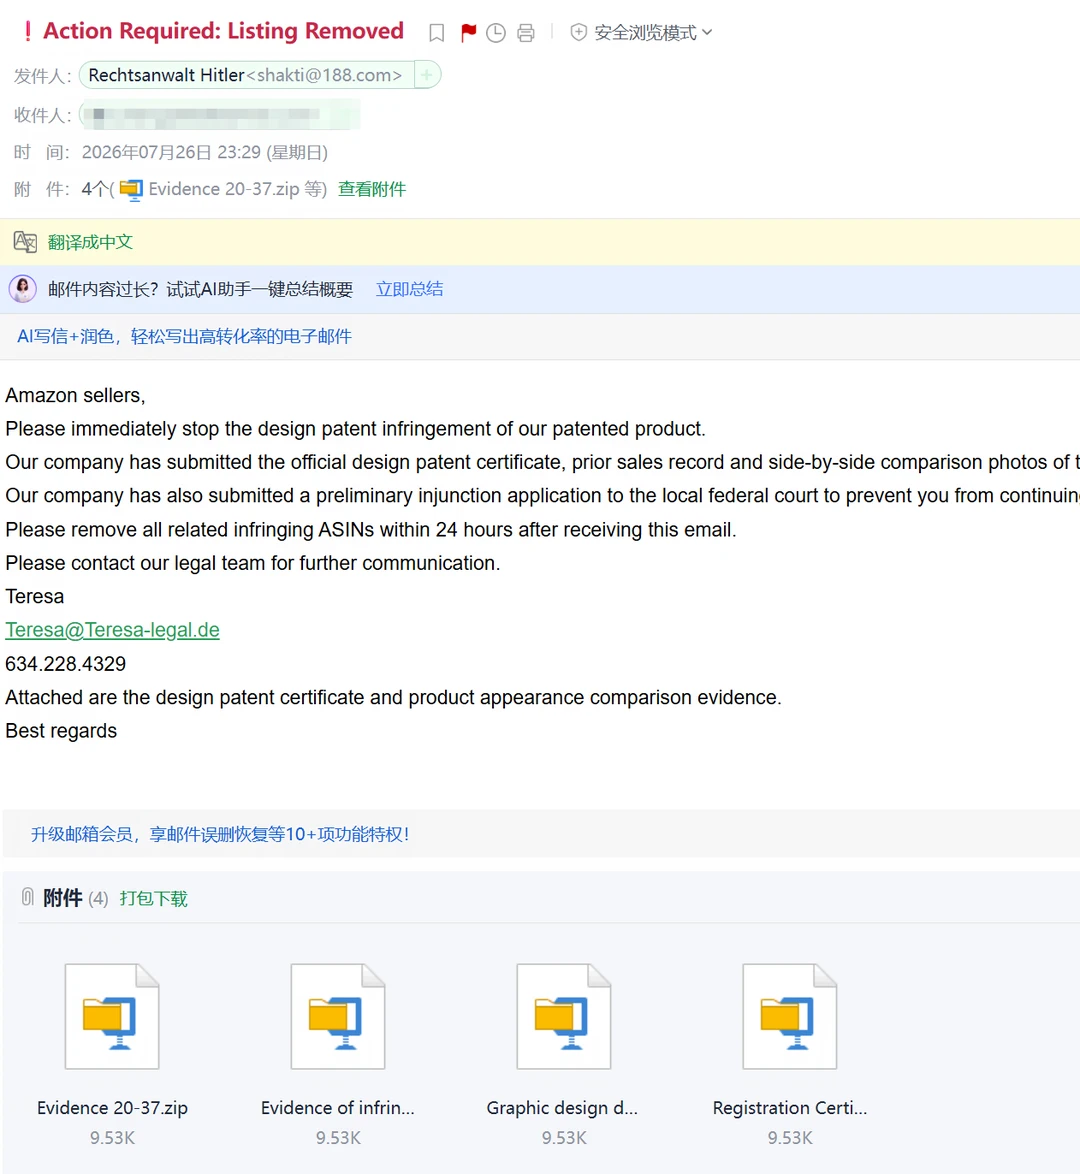
外部钓鱼窃取登录态:2026年7月,一位深圳卖家解压伪装成侵权通知的9KB附件后,店铺出现异地登录、绑定手机和收款账户被篡改等异常。“银狐”木马窃取的不只是密码,还有邮箱Cookie、ERP等登录状态。
一个利用未回收的权限,一个劫持已登录的会话,最终都指向同一件事:登录之后能做什么。Passkey等登录方式可以减少密码泄露风险,但后台操作仍需权限管控、异常拦截和离职回收。
紫鸟从钓鱼网站拦截、访问策略、事中监管、账密托管到AI访问边界,把网站能不能访问、后台能看什么、能改什么、异常如何拦截、凭据由谁持有、AI能碰到哪里,落实为可执行的规则。
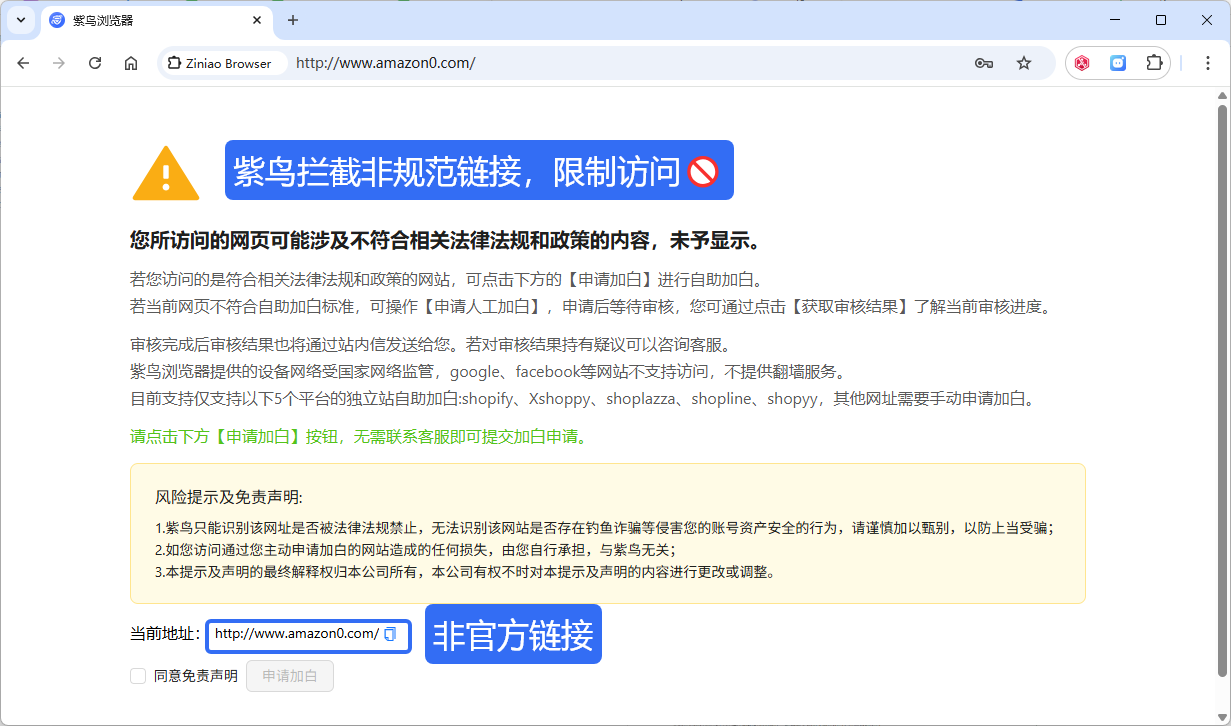
从源头拦截钓鱼网站:让骗子无从下手
访问前拦截:内置钓鱼网站智能识别引擎,实时分析域名特征、SSL证书合法性、页面行为模式等数据;识别为仿冒站点后,立即在用户访问前弹出拦截页面,阻断连接。
分级权限管控:让内部成员“看该看的,做该做的”
页面级屏蔽:核心页面如“存款方式”“信用卡页面”等直接屏蔽,无法进入; 按钮级封锁:删除链接按钮可一键禁用,甚至下载文件、上传文件都可直接限制。
事中监管:敏感操作发生时,当场预警并拦截
改价拦截:当199被改成19.9并超过阈值时,当场预警并拦截; 日志追溯:管理员手机同步收到客户端和微信通知,包含操作人、操作时间和操作截图;风险操作自动留存日志与操作画面,方便后续复查和申诉。
账密托管与离职交接:成员能登录,但不接触密码明文
账密托管:成员可以登录店铺,但看不到密码明文,减少账密在团队内部流转; 离职四步:依次完成导出资源清单、一键交接、禁用成员并强制退出所有终端、确认后删除,形成权限回收闭环。
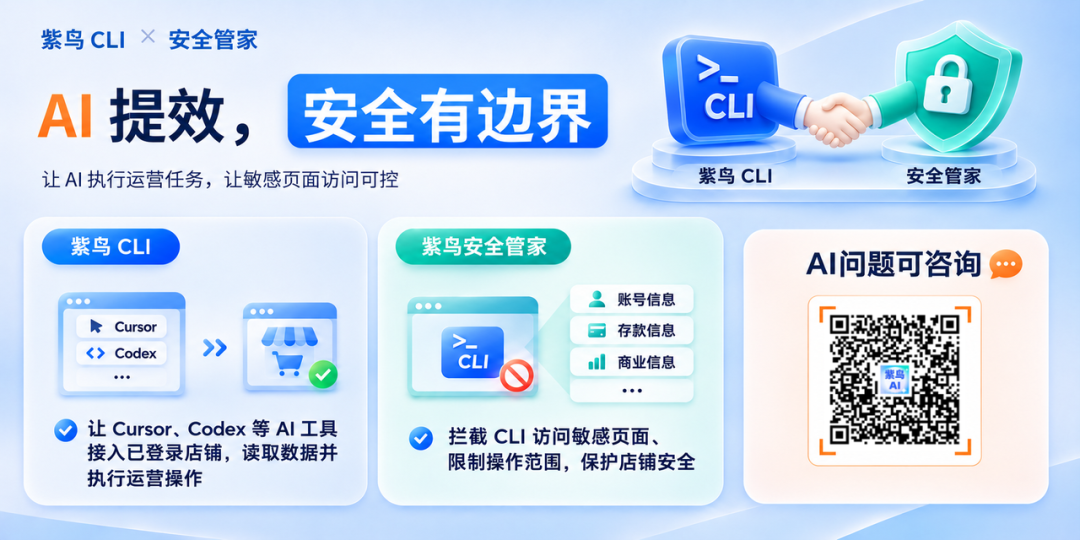
AI 访问边界:效率可以提升,权限不能失控
独立策略:可以单独给 AI 设权限,账号、存款、商业信息等敏感页面一键不让 AI 看; 互不干扰:勾选“仅针对紫鸟CLI生效”后,这些限制只拦 AI,不改员工原有权限,员工照常干活; 身份标记:AI 的访问、审批和操作日志都带 CLI 标记,能一眼分清是 AI 干的还是人干的,方便追查。
促销、备货和广告解决的是“怎么卖得更多”;而紫鸟的权限分级、操作监管、账密托管和离职回收,解决的是“店铺是否始终掌握在自己手里”。黑五网一的流量和订单,拼的是备货和广告;大促之后能不能全身而退,拼的是后台有没有人替你守着。
账号安全不能等出事后再补,店铺控制权必须始终掌握在自己手里。