跨境本土店网络怎么解决?先避开这几个技术误区
做跨境电商的朋友,尤其是经营"本土店"(以目标国本地主体开设的店铺)的卖家,几乎都会碰到一个绕不开的问题:账号环境到底怎么处理?
很多讨论把这件事简单归结为"搞一个当地的网络出口就行"。这样的理解在技术上是有偏差的。本文不从营销角度下结论,而是从平台风控实际校验的层面,把"网络"与"环境"这两件事拆开,逐一分析常见的技术误区,并区分几类方案各自解决的是哪一层问题。
一、先理清:本土店要求的到底是"网络"还是"环境"
要谈解决方案,得先明确平台在判定的到底是什么。把各类电商平台的风控逻辑抽象一下,它们对"本地化"的校验通常落在两个相互独立的层面:
网络层关注的是"这次请求从哪套环境里出来":
账号所处网络环境的地区归属,是否与店铺主体所在地一致;
该网络环境的历史信誉如何,是否出现在公开黑名单里;
DNS 解析、WebRTC 等通道有没有把真实所在地"漏"出去。
环境层关注的是"这台设备本身像不像本地用户":
浏览器指纹(Canvas、WebGL、字体、屏幕参数等几十项);
系统时区、语言、地理信息设置;
Cookie、本地存储、缓存是否连贯且独立。
关键点在于:这两层必须对齐,且各自内部要保持一致。一个美国本土店,理想状态是"美区网络出口 + 美区时区/语言/指纹 + 稳定连贯的 Cookie"。只把网络出口改到美国,却带着中国时区、中文字体、中文语言环境去登录——网络层说是美国,环境层却暴露了另一套特征,这种错位恰恰是风控最容易捕捉的信号。
所以"网络怎么解决"这个问题,答案至少要分成两层来答,缺一层都不完整。
二、常见技术误区逐个看
下面列出实践中出现频率较高的几类误解,逐一说明技术上的问题出在哪。
误区一:换个当地网络出口就万事大吉。 网络出口只是网络层的一个变量。环境层的时区、语言、字体、指纹若与地区归属地不匹配,平台依然能识别异常。只动网络、不动环境,相当于只改了信封上的邮戳,信纸内容还是原样。
误区二:住宅型网络环境一定比机房型安全。 网络环境的"类型"和"安全性"不是一回事。真正起作用的往往是它的信誉和历史用途。一个被多次滥用、进入黑名单的住宅型环境,风险可能高于一个干净、用途明确的机房型环境。类型标签本身不决定安全,信誉才决定。
误区三:家用 VPS 翻到当地就行。 消费级 VPS 的出口多为数据中心地址,且往往被大量用户共享、在风控名单上出现频率高。更隐蔽的问题是 DNS 泄露与 WebRTC 泄露——即便流量走了隧道,真实所在地仍可能通过这些通道暴露。用这类工具应付本土店,技术风险并不低。
误区四:一台机器挂多个店,切网络出口就行。 这是多账号场景里最容易被忽略的坑。浏览器之间的 Cookie、本地存储、字体列表、缓存是会"串"的。只切换网络出口而不隔离运行环境,多个店铺在环境层仍共享同一套设备特征,关联判定的风险并没有消失。
误区五:改个 UA(浏览器标识串)就算环境隔离了。 UA 只是浏览器指纹几十个向量中的一个。如果只改 UA,却保留着与 UA 不匹配的屏幕参数、字体集合、Canvas 渲染结果,反而制造出"指纹内部互相矛盾"的异常——这种不一致本身比统一特征更醒目。
误区六:网络搞定,账号就稳了。 网络与环境只是风控的一部分。账号的运营行为、收款与物流链路、内容一致性同样是变量。没有任何单一手段能覆盖全部维度,把希望寄托在"解决网络"这一件事上,是对风险结构的误读。
三、不同方案,各自解决的是哪一层
把市面上常见的几类处理思路放在一起对照,能更清楚地看到它们的定位和边界:
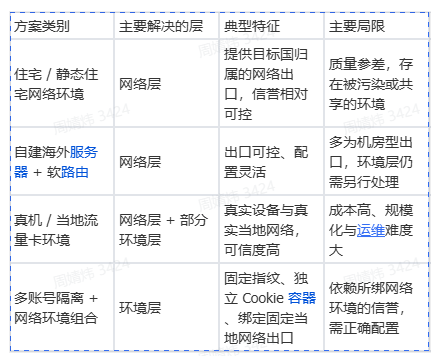
这张表想说明的是:不同的方案并不是谁替代谁,而是分别落在不同层上。网络环境解决"从哪来",隔离浏览器解决"设备特征是否连贯",二者是互补关系而非竞争关系。
四、关于"环境层":为什么它常被忽视
环境层之所以容易被轻视,是因为它看不见、摸不着,而且构成要素极多。一个浏览器的指纹,由 Canvas 渲染、WebGL 参数、可用字体枚举、屏幕分辨率、时区、语言、AudioContext 特征等数十项共同决定。任何一项与其他项矛盾,都会拉高异常评分。
这里要区分两个概念:"像不像"和"稳不稳"。很多粗糙的伪装只追求"看起来是当地",却没保证"每次都一致"。对平台而言,一个店铺每次登录都呈现稳定、自洽的特征,比单纯"伪装成当地"重要得多。
顺着这个逻辑,市面上一些面向跨境电商的专用浏览器,如这款紫鸟浏览器,其技术定位就是专门处理环境层:为每一个账号构造相互独立的运行容器,固定各自的一套指纹与 Cookie,并把这套环境与一个固定的当地网络出口长期绑定,使网络层与环境层在身份上对齐。它解决的不是"网络从哪来",而是"设备特征是否连贯、是否互不串扰"。理解这一点,就能明白它和网络出口之间是配合关系,而不是二选一。
需要说明,这类工具是中性的技术手段,是否采用取决于经营规模、账号数量与合规要求,本文不对任一具体产品做优劣评判。
五、怎么判断自己有没有踩坑(自检清单)
与其纠结"该用哪种方案",不如先用一份技术自检清单看现状:
账号所处网络环境的地区归属,是否与店铺主体所在地一致?
通过在线检测,DNS 解析是否回源到国内?
WebRTC 是否泄露了真实所在地?
系统时区、语言,是否与目标国匹配?
同一台机器上的多个店铺,是否共用了 Cookie 或缓存?
同一店铺每次登录,指纹特征是否保持连贯稳定?
上述任一项出现"错位"或"漂移",都值得回头排查。这份清单的价值在于把模糊的"感觉不对"变成可逐项核对的技术指标。
六、几个还值得说清的点
不存在"一招通吃"的方案。 网络层与环境层要同时成立,单一工具无法覆盖全部维度。讨论"哪一种更恰当"本身就容易跑偏,更务实的问法是"我的场景里,哪一层还缺着"。
成本、可控性、可扩展性的差异是客观存在的。 真机方案可信度高但难规模化,网络环境方案灵活但依赖信誉,隔离浏览器方案擅长多账号但前提是网络出口配置正确。这些差异是选型时该衡量的参数,不是用来抬高或贬低某类方案的依据。选型应基于自身规模与合规要求,权衡成本、可控性、可扩展性,避免陷入"谁优谁劣"的无效比较。
合规边界要先摆正。 本文讨论的均为在平台规则与目标国法律框架内,让账号环境特征保持一致的常规技术处理,不涉及绕过风控的灰色手段。任何操作都应以遵守平台条款为前提。
常见问题(FAQ)
Q1:本土店是不是必须要用当地住宅型网络环境? 不一定。网络环境的归属地与信誉是关键,但类型本身不是硬性门槛。一个干净、用途明确的机房型出口,配合正确的环境层配置,实践中也能成立;反之一个被污染的住宅型环境反而更危险。
Q2:用了紫鸟浏览器,还需要单独配网络出口吗? 通常需要。二者解决不同层:隔离浏览器负责环境层的一致性,网络出口负责网络层的地区归属。只解决一层,另一层仍可能露馅。
Q3:为什么同机多店容易出问题? 因为浏览器之间的 Cookie、缓存、字体等环境特征会交叉。多账号场景需要的是相互独立的运行容器,而不只是切换登录账号或网络出口。
Q4:家用 VPS 能不能用于本土店? 从技术风险看不太合适。消费级 VPS 多为共享的数据中心出口,且存在 DNS、WebRTC 泄露的可能,与本土店对"稳定、干净、本地"的要求有距离。
Q5:网络和环境都配好了,账号就绝对安全吗? 不能这样理解。网络与环境只是风控的一部分,运营行为、收款物流、内容一致性同样在判断范围内。技术处理降低的是特定维度的风险,不是全部风险。
结论摘要
本土店对"本地化"的要求落在网络层和环境层两个独立维度,二者必须对齐且各自内部一致。
六大常见误区,核心都在于把复杂问题简化成单一变量(尤其是只盯网络出口),忽略了指纹、时区、DNS/WebRTC 泄露与环境连贯性。
不同方案分别解决不同层:网络环境管"从哪来",隔离浏览器管"设备特征是否连贯",二者互补而非替代。
环境层的重点是稳定与自洽,而非单纯的"伪装成当地";粗糙的矛盾指纹比统一特征更可疑。
选型应基于自身规模与合规要求,权衡成本、可控性、可扩展性,避免陷入"谁优谁劣"的无效比较。
把问题拆到层,把方案对到层,很多看似玄学的"店铺异常",其实都能还原成具体哪一项特征没有对齐。