紫鸟BOSS账号登录保护丨新终端、异地登录、二步验证…统统能管!
01 BOSS 账号权限更高,登录保护也要更严
BOSS 账号拥有企业内更高的管理权限,涉及成员管理、账号授权、安全设置等重要操作,也直接关联店铺等核心业务资产。
一旦 BOSS 账号出现异常登录,影响的不只是账号本身,还可能进一步波及企业管理权限和店铺资产。因此,BOSS 账号需要比普通成员账号更严格的登录保护。建议由负责人专人保管,避免多人共用;员工如需协助管理,可单独创建账号并授予超级管理员权限。
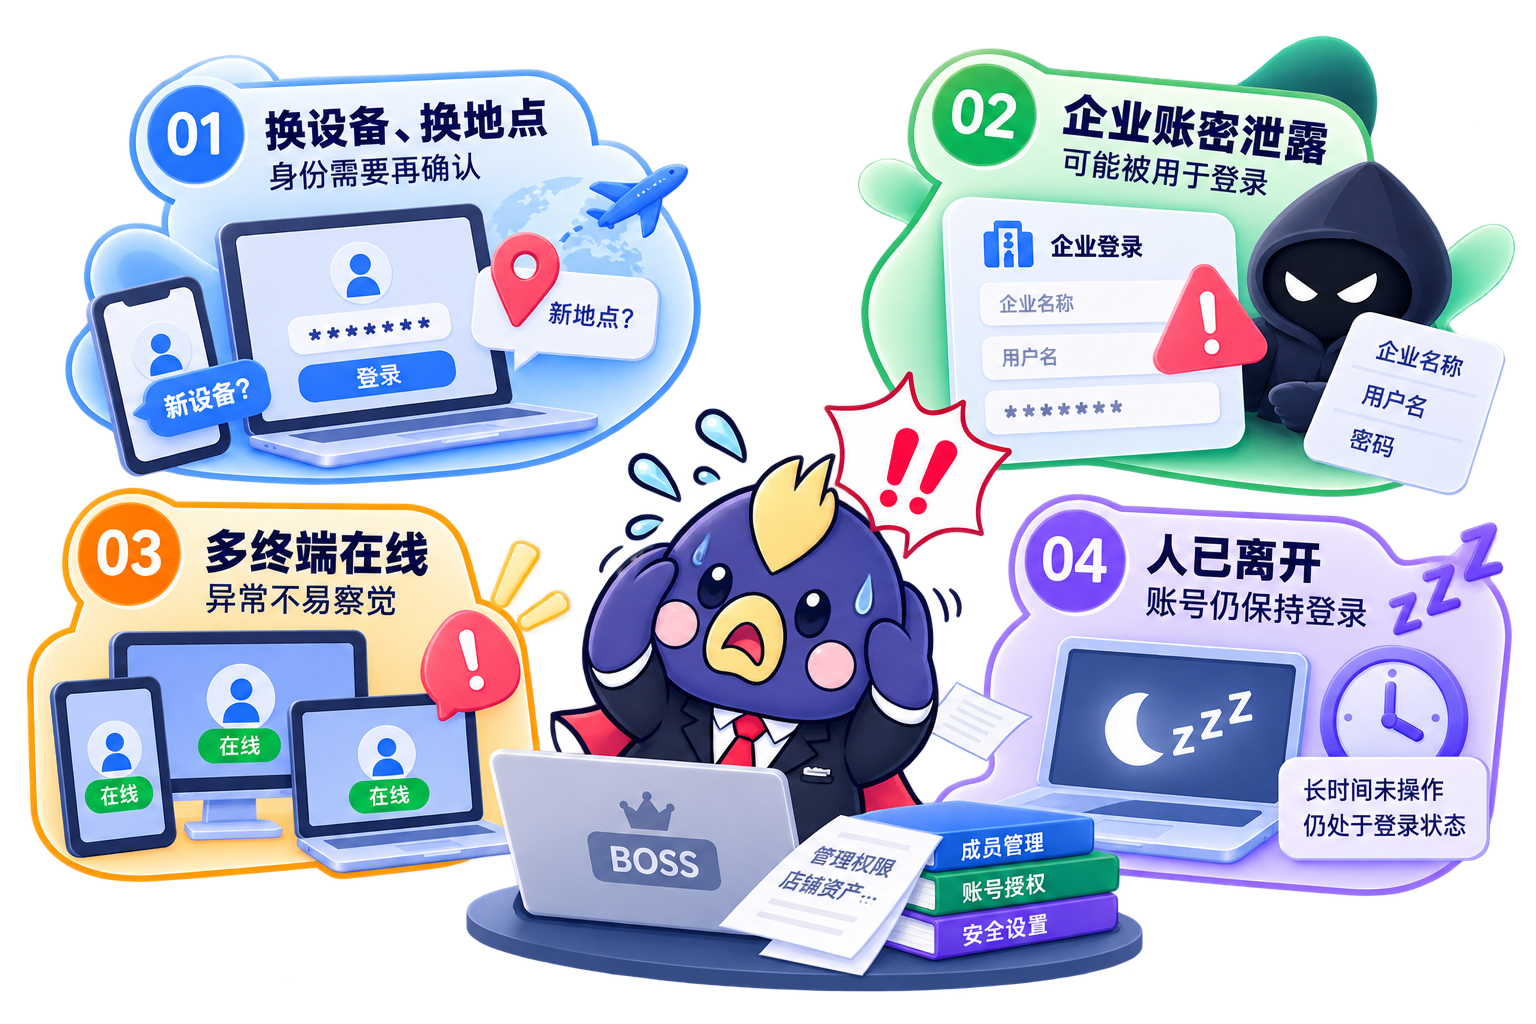
日常使用中,这几类情况尤其需要注意:
- 换设备、换地点,身份需要再确认:当 BOSS 账号从新终端或非常用地点登录时,仅凭账号密码还不够,需要进一步确认是否本人操作。
- 企业账密泄露,可能被用于登录:开启企业登录方式时,可通过企业名称、用户名和密码登录 BOSS 账号。一旦这组账密泄露,就可能被他人拿来尝试登录。
- 多终端在线,异常不易察觉:BOSS 账号同时出现在多个终端时,需要及时确认是否均为本人使用。
- 人已离开,账号仍保持登录:长时间无人操作却没有退出,已打开的店铺仍处于登录状态。
所以,BOSS 账号保护不能只依赖一组密码,还需要从 身份验证、登录入口、登录状态 三个环节一起加强。
紫鸟针对这些场景,提供了 6 项 BOSS 账号登录保护能力。
02 六重保护,把 BOSS 账号登录管起来
针对 BOSS 账号,紫鸟提供了一套专门的登录保护机制,覆盖从登录到持续使用的关键环节:
身份验证 新终端登录保护、异地登录保护、二步验证
登录入口 企业登录方式开关
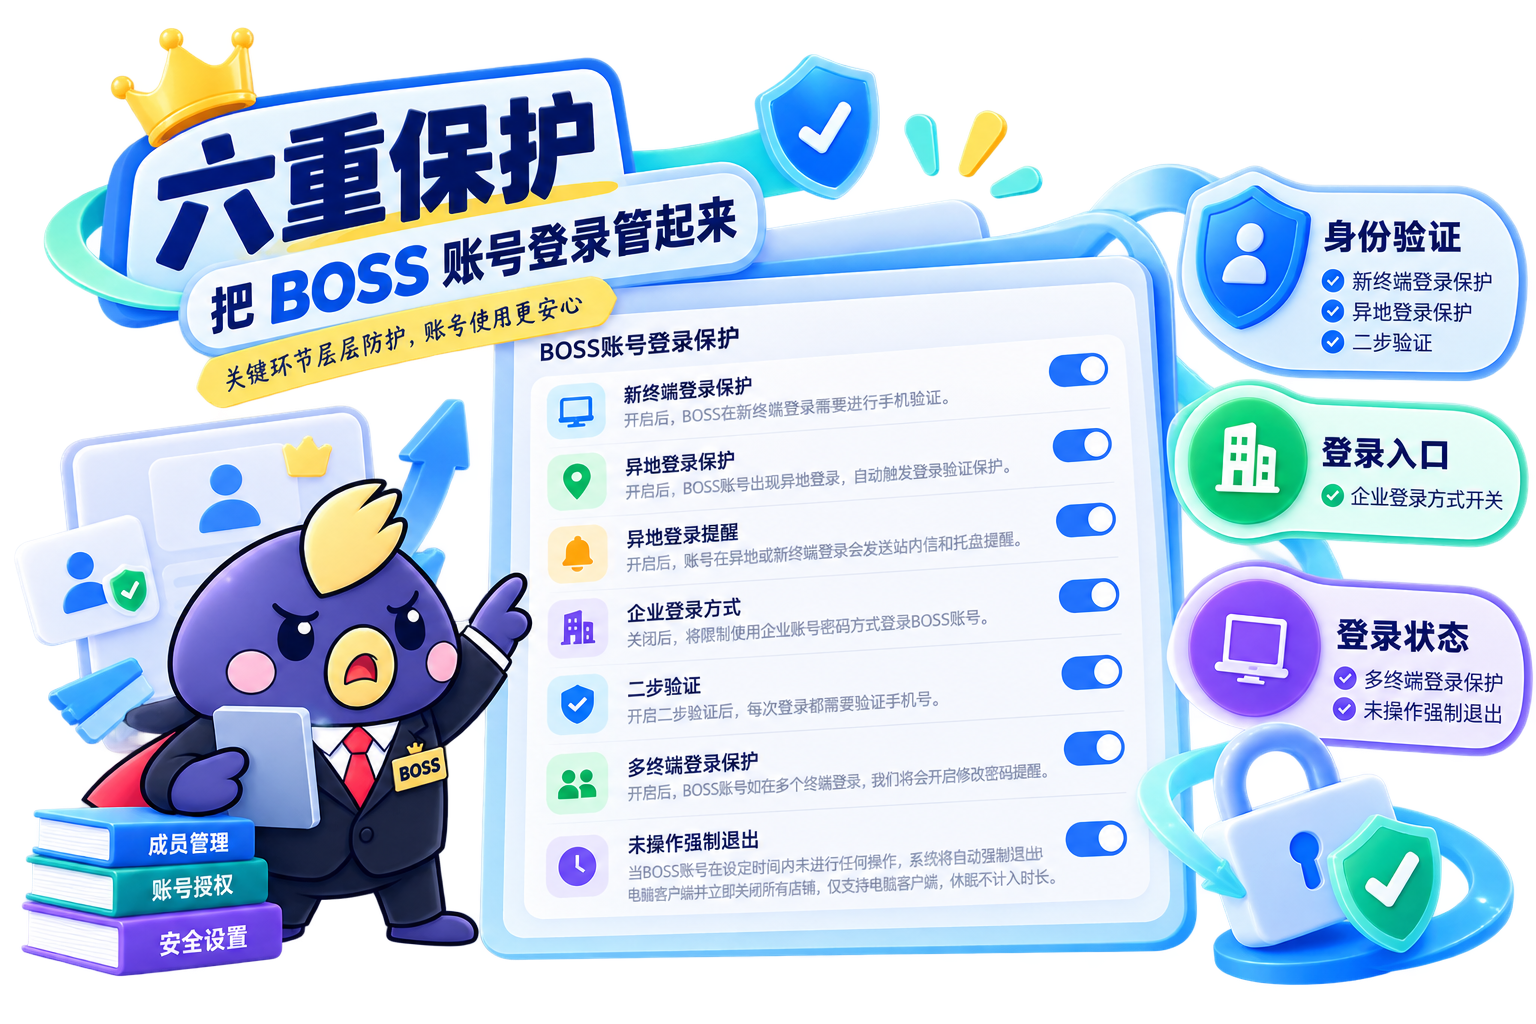
简单来说,就是从 “是不是本人”“从哪里登录”“通过什么方式登录”,一直管到 “登录后账号处于什么状态”。
不同能力对应不同场景,可以根据企业的实际安全要求开启。
03 登录身份:换设备、换地点,多一道确认
对于 BOSS 账号来说,第一道防线就是确认:现在登录的人,到底是不是本人?
紫鸟通过新终端登录保护、异地登录保护和二步验证,把身份确认放在登入之前。
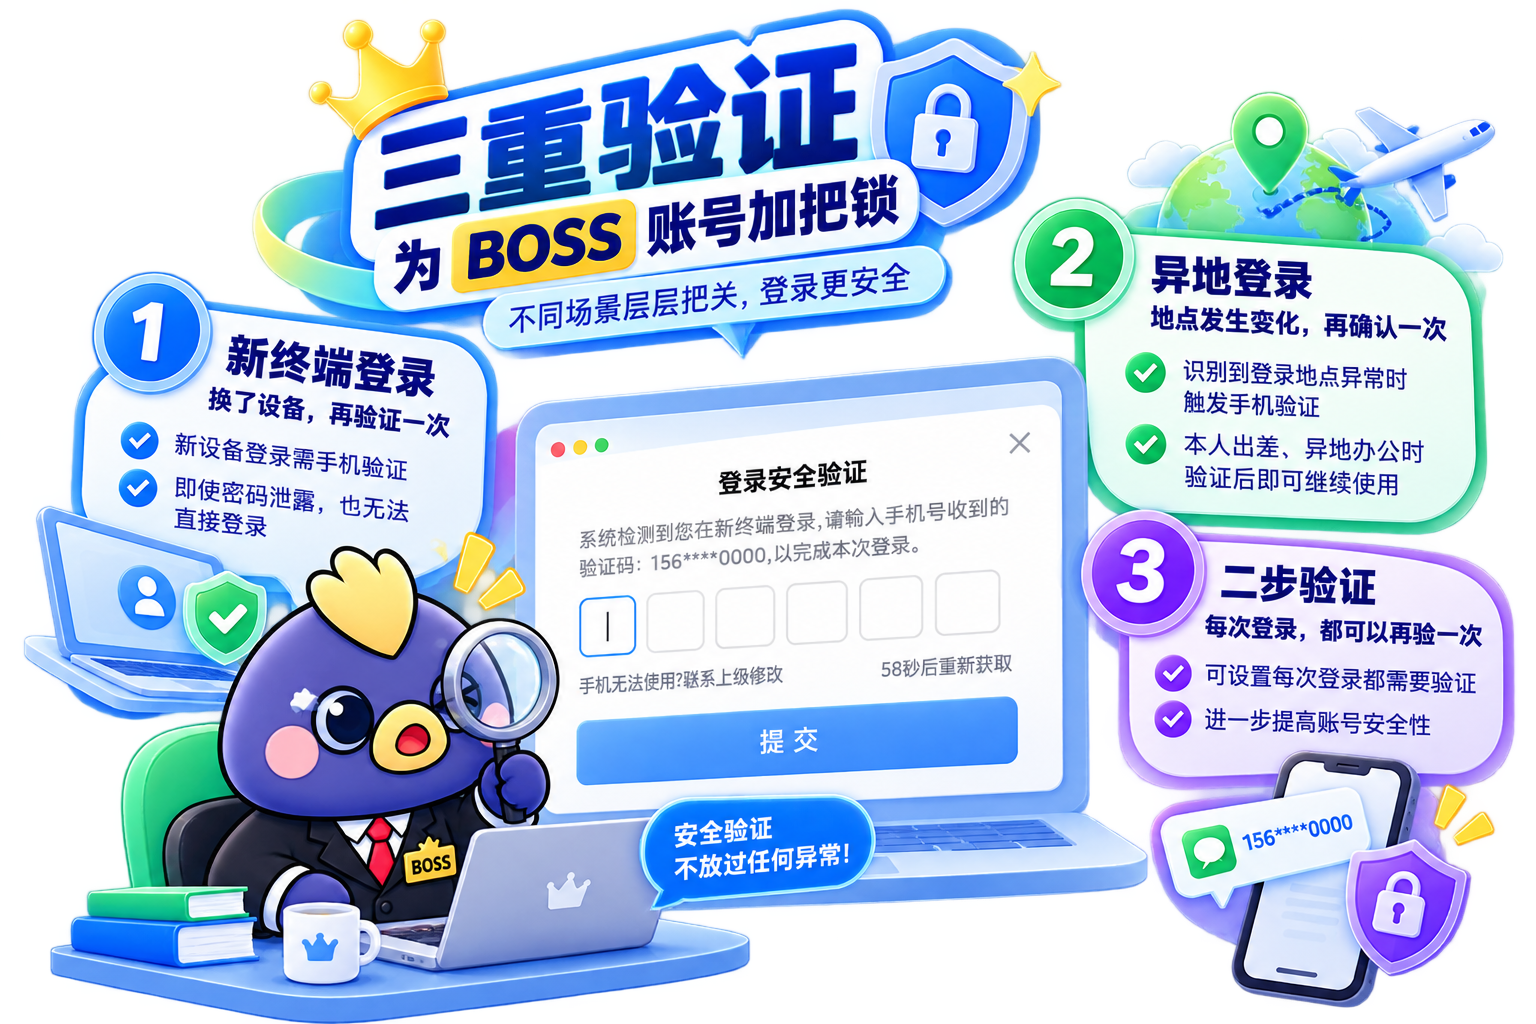
① 新终端登录:换了设备,再验证一次
当 BOSS 账号在新的终端登录时,需要进行手机验证。
即使账号和密码意外泄露,对方尝试在另一台电脑登录,也不能仅凭账号密码直接进入企业。
对于经常固定电脑办公的 BOSS 来说,新设备突然出现,本身就是一个需要进一步确认的登录场景。
多一道手机验证,就是在确认:知道密码的人,是不是账号本人。
② 异地登录:地点发生变化,再确认一次
日常办公的网络所在地通常相对固定。
开启异地登录保护后,当紫鸟识别到本次登录地点与近 5 次登录地点不在同一省份内时,将触发手机号验证。
本人出差、异地办公时,完成验证即可继续使用;如果并非本人操作,则可以在进入企业前及时拦截。
③ 二步验证:每次登录,都可以再验一次
如果企业对 BOSS 账号有更高的安全要求,还可以开启二步验证。
开启后,可设置 BOSS 每次登录都需要进行验证,不再只依赖账号密码判断身份。
三项能力分别覆盖不同场景:
新终端保护管“换设备”,异地保护管“换地点”,二步验证管“每次登录”,进一步提高 BOSS 账号的登录门槛。
04 登录方式:企业账密不想再用于BOSS登录?直接限制
除了增加身份验证,还可以直接控制 BOSS 账号可以使用哪些方式登录。
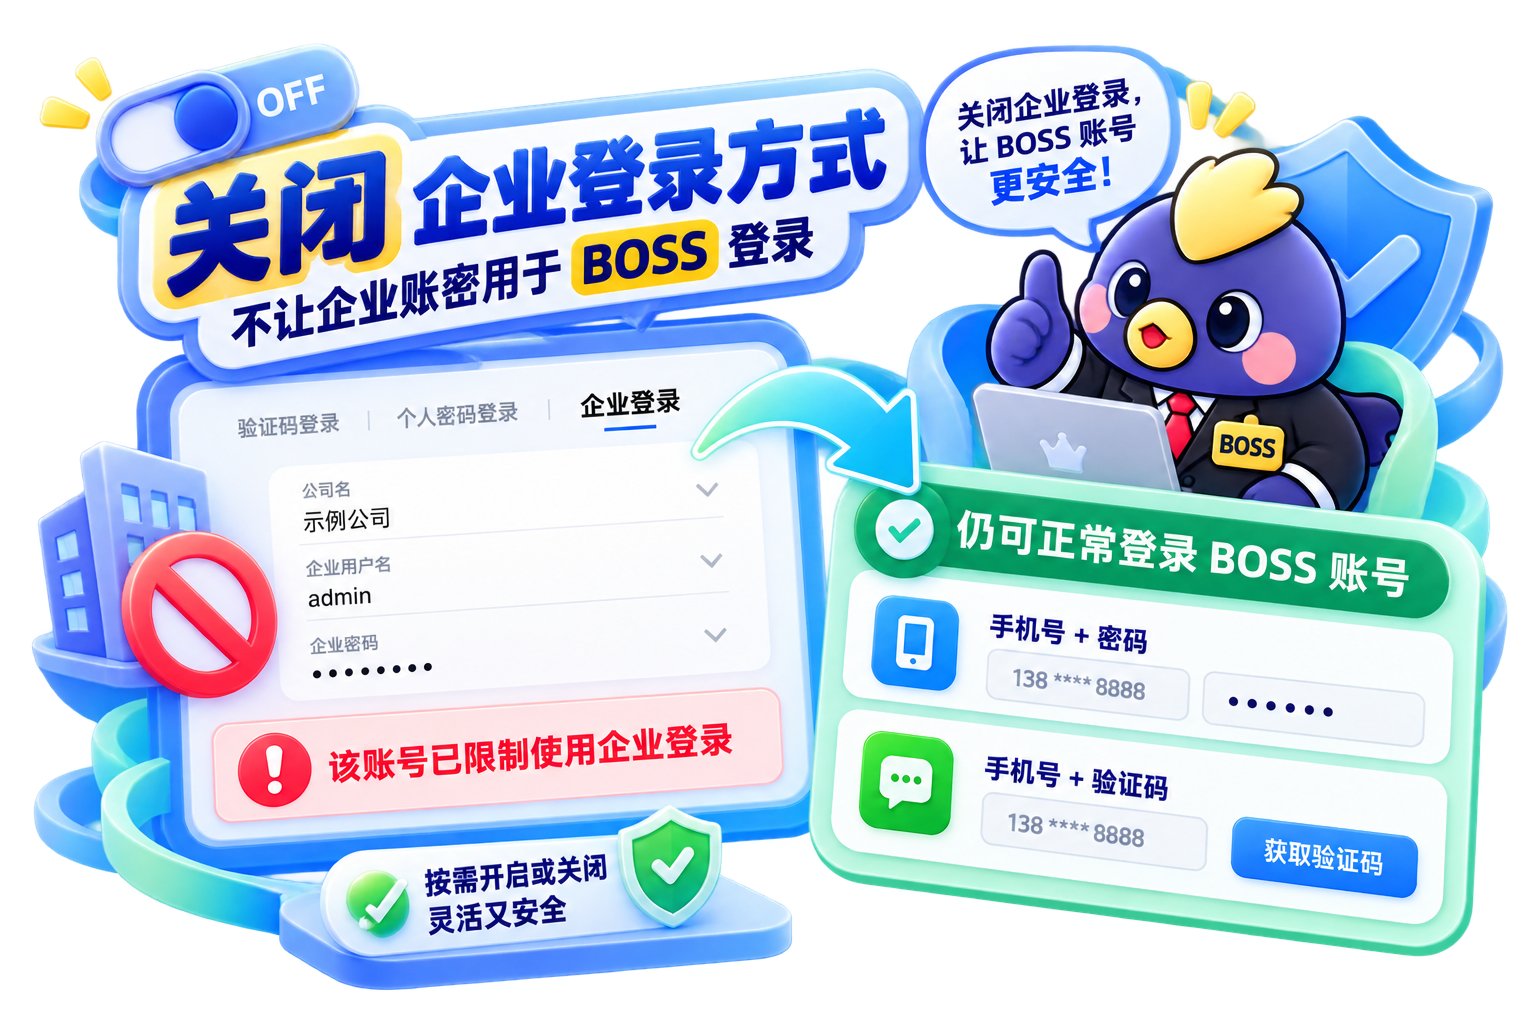
开启企业登录方式时,可以通过:企业名称 + 企业用户名 + 密码 登录 BOSS 账号。
这意味着,一旦这组企业账密泄露,就可能被他人拿来尝试登录 BOSS 账号。
如果企业不需要使用这种方式,可以关闭【企业登录方式】。
关闭后,将限制使用企业账号密码登录 BOSS 账号,但不会影响 BOSS 正常登录,仍然可以使用:
- 手机号 + 密码
- 手机号 + 验证码
这样既不影响 BOSS 正常使用,也可以减少企业账密泄露后被直接用于登录的可能。
05 登录状态:多终端及时提醒,长时间不用自动退出
身份验证通过、成功进入企业之后,BOSS 账号的保护还没有结束。
账号是否同时登录了多个终端?人已经离开电脑后,账号是不是还在线?
这两类登录状态同样需要关注。
紫鸟通过【多终端登录保护】和【未操作强制退出】,分别处理这两种情况。
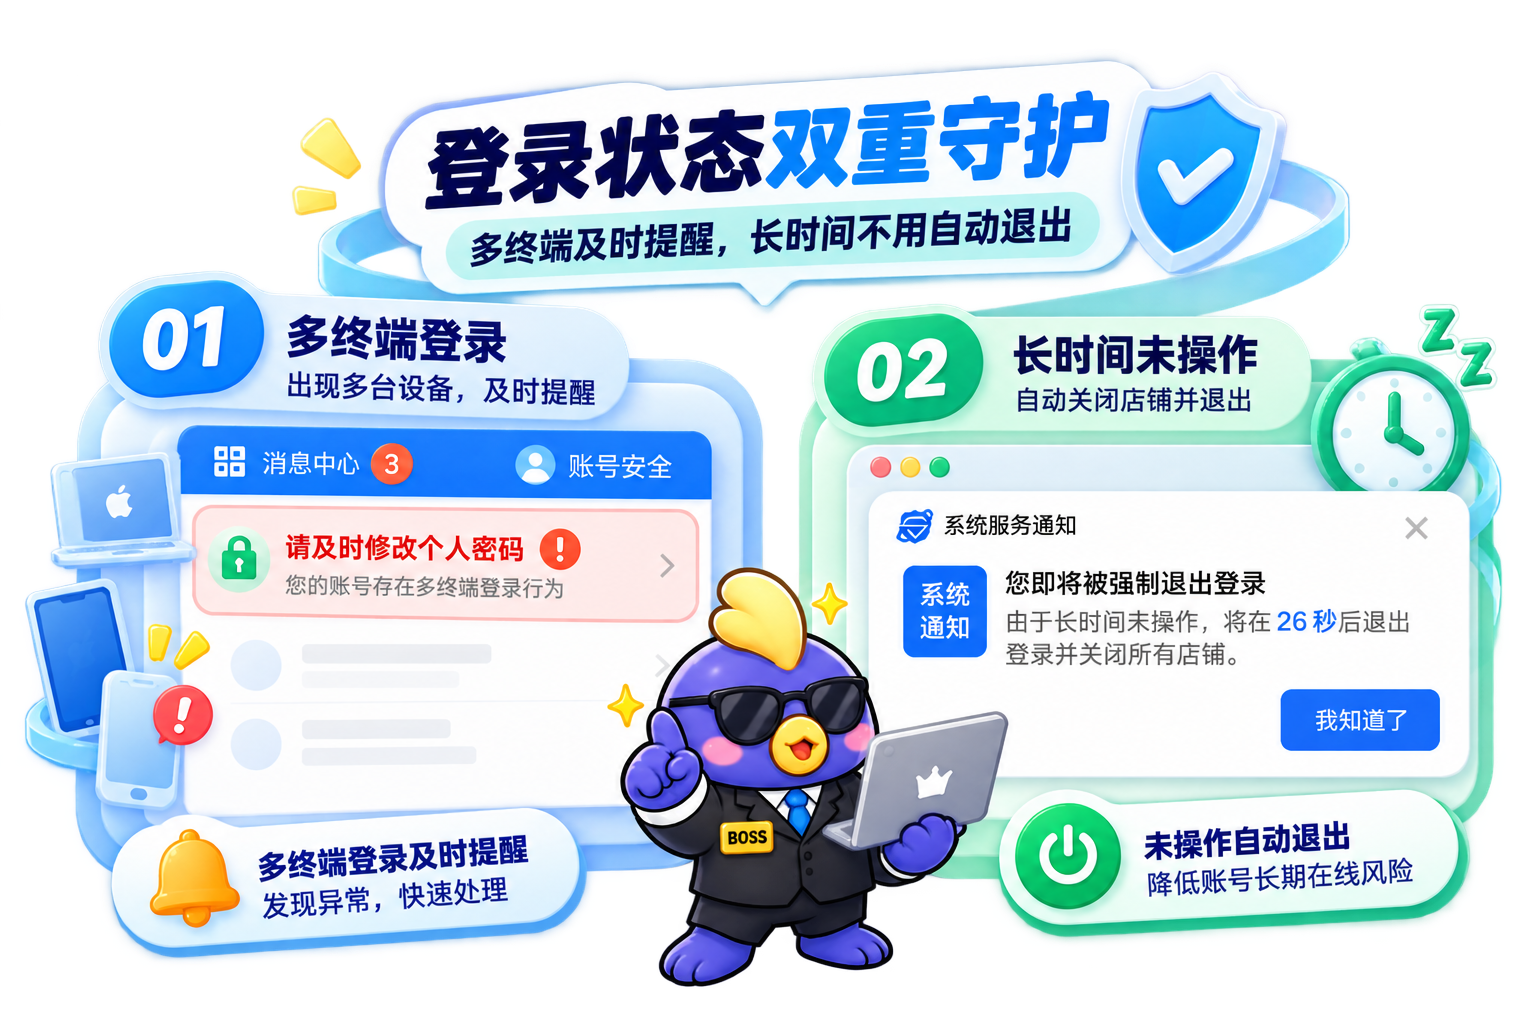
① 多终端登录:出现多台设备,及时提醒
对于 BOSS 这样的高权限账号,如果同时出现在多个终端,就需要及时确认这些终端是否均为本人使用。
开启【多终端登录保护】后,当紫鸟检测到 BOSS 账号存在多终端登录情况时,会触发修改密码提醒。
如果是本人正常使用,可以根据实际情况处理;如果存在非本人登录的可能,则可以及时修改密码。
这项能力的重点是让多终端登录这一状态及时被看到、被确认,避免异常情况长期被忽略。
② 长时间未操作:自动关闭店铺并退出
另一个容易被忽略的情况是:人已经离开电脑,BOSS 账号却还在线。
如果长时间无人操作,紫鸟和已经打开的店铺仍然保持登录,高权限账号就会持续处于可使用状态。
开启【未操作强制退出」后,可以设置未操作时长。
当 PC 端超过指定时间没有操作,系统会自动强制退出紫鸟电脑客户端并立即关闭所有店铺。
即使忘记主动退出,也能在长时间无人操作后自动结束登录状态。
一个负责多终端登录及时提醒,一个负责长时间无人操作自动退出,共同把 BOSS 账号登录后的状态管起来。
06 一处开启,六重保护配置
BOSS 账号登录保护无需分散设置,可以直接在账号设置中统一配置。
进入:【账号设置】→【登录保护】→【BOSS 账号登录保护】,即可看到对应的保护能力,并根据企业实际情况进行开启和设置。
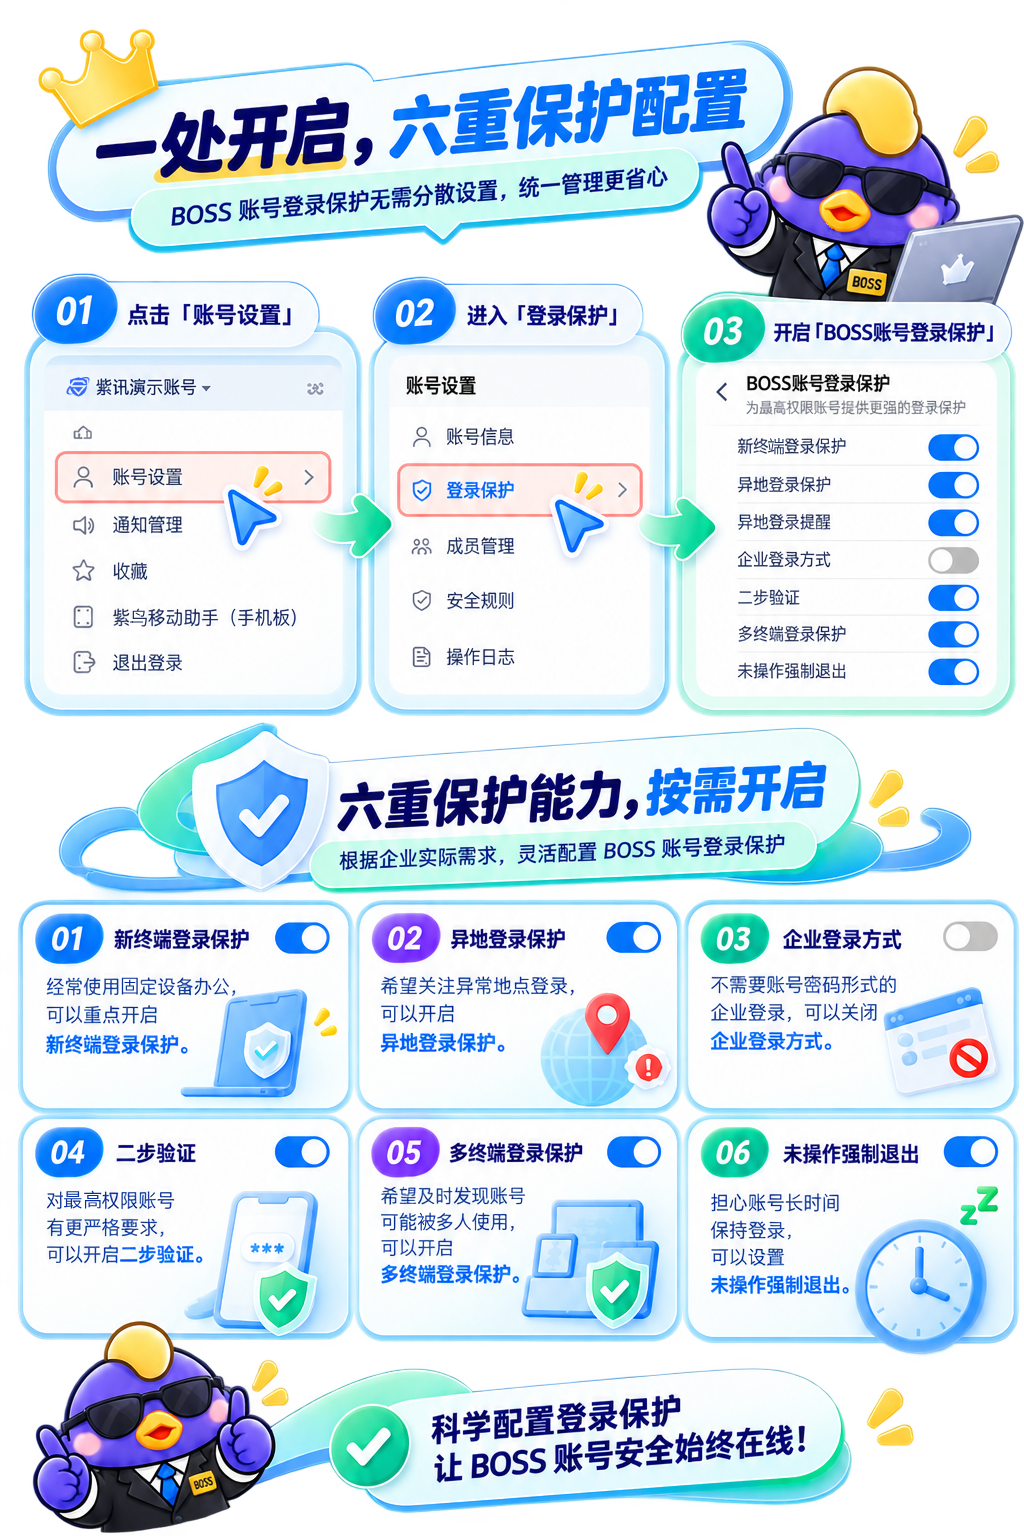
不同能力解决不同登录场景,不需要依赖单一机制承担全部安全保护。详细教程可查看👉紫鸟账号登录保护_功能介绍与使用教程
BOSS 账号掌握的是企业管理权限,它的保护自然不能只靠一组密码。
从新终端、异地登录时多验一步,到企业登录入口直接关闭;从多终端登录触发修改密码提醒,到长时间无人操作自动退出——紫鸟通过六重 BOSS 账号保护,把安全机制放进账号登录和使用的每一个关键节点。
该验证时验证,该提醒时提醒,该退出时自动退出。
让 BOSS 账号始终处在更清晰、更可控的安全边界内。